
Atrapado en la red de seguridad de Google: lo que los modders deben saber
La próxima generación de usuarios de smartphones lo tendrá más difícil si quieren modificar sus dispositivos. SafetyNet hace que apps sean inutilizables en dispositivos rooteados o modificados. Probamos algunos métodos de modificación y logramos ejecutar apps conocidas que usan SafetyNet como Pokémon GO o Snapchat. Dicho esto, las supuestas apps de enmascaramiento no sirvieron de nada.
Pokémon GO y Snapchat son quizás las apps más conocidas que usan el temido SafetyNet de Google. SafetyNet es un mecanismo de protección del lado del servidor y un servicio de Google para desarrolladores. SafetyNet verifica si se han manipulado archivos del sistema. En realidad, detecta si el firmware ha sido modificado. No solo afecta a firmware modificado, también a smartphones rooteados.
Con SafetyNet, las apps pueden comprobar esto y otras características. Si el firmware o sistema tienen ciertos cambios, la app no se ejecuta. La razón más común es el acceso root. John Kozyrakis, asesor de seguridad para desarrolladores, explica muchos criterios de exclusión adicionales en un análisis profundo de SafetyNet en su blog.
Nuestro experimento con SafetyNet
Por supuesto, intentamos evadir las garras de SafetyNet. Foros y artículos discuten éxitos de unroot, root switcher, Magisk o MicroG, aunque no es tan fácil. Una vez rooteado, tu smartphone queda permanentemente descalificado para Pokémon GO. Ninguna de las soluciones mencionadas ayuda, al menos no permanentemente.
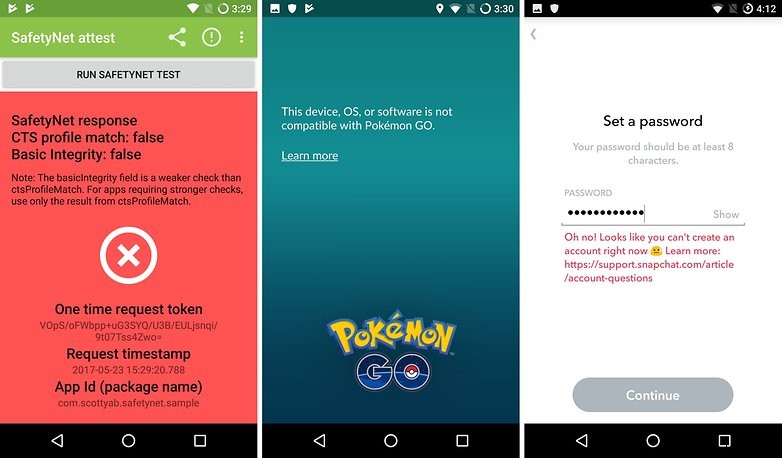
Es un juego del gato y el ratón entre SafetyNet de Google y Magisk de la comunidad XDA, ya que Google da constantemente a desarrolladores nuevos criterios para verificar dispositivos. Los creadores de Magisk deben adivinarlos primero para que un dispositivo sea reconocido legítimamente y Snapchat funcione. Magisk ya tiene un test rápido integrado, y el blog de Google muestra lo simple que es la verificación. Tú mismo puedes testear rápido con esta app:
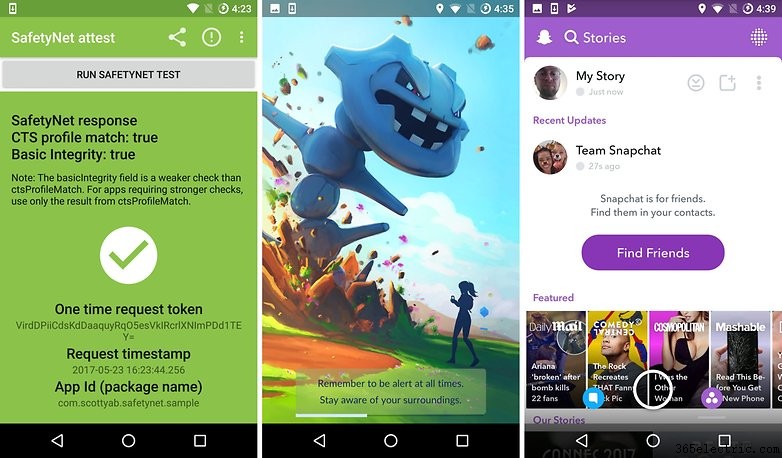
Un intento de enmascaramiento con Magisk no nos funcionó. Incluso desrootear completamente nuestro setup de Lineage con la herramienta unroot de Lineage extras no ayudó: una vez SafetyNet te pilla, te pilla para siempre. Incluso probando con un Samsung Galaxy rooteado con CF Autoroot, fue muy difícil liberarse de SafetyNet. Una vez ligeramente modificado, un reseteo completo también puede ayudar: requiere reflashear el firmware original completo incluyendo borrado NAND. Antes de desrootear, haz backup de todo lo que puedas guardar y restaurar después sin root.
Lo tienes más fácil sin root
Por ahora, el modding sigue permitido por SafetyNet. Firmwares alternativos como Lineage con apps de Google instaladas después reciben luz verde de apps críticas como Snapchat o Pokémon GO; incluso la app helper de SafetyNet da resultado verde.
Esas apps son menos permisivas si tu instalación Android ha sido rooteada aunque sea una vez en su historia. Aunque el acceso SuperUser se haya eliminado correctamente, SafetyNet lo detecta usando rastros desconocidos. La única solución sería reemplazar el contenido de la partición system, lo que prácticamente significa reset obligatorio de todos los ajustes y borrado de todos los datos.
Esperemos que las restricciones de SafetyNet sigan limitadas al root. Sin embargo, si algún día los firmwares de terceros llaman la atención de SafetyNet, la apertura del ecosistema Android y el derecho de usuarios a decidir libremente sobre sus dispositivos se verán restrictos desagradablemente.
¿Has tenido problemas con SafetyNet? ¿Qué pasos has tomado contra esta medida de seguridad de Google? ¡Cuéntamelo en los comentarios!
- ·Qué saber sobre videocámaras Zeikos ZE-SDCZ10
- ·Qué saber para programar apps de iPhone: concepto, Xcode, Objective-C, Cocoa, test, App Store
- ·Qué apps puede tener un LG Ally
- ·Apps necesarias para un teléfono rooteado
- ·Qué datos recopila Google en un teléfono Android
- ·Lo que necesitas saber antes de comprar un iPhone 3G
- ·Qué necesito saber sobre grabadoras DVD (quemadores)
- ·Radioafición: lo que necesitas saber