
Malware preinstalado en móviles Android: ¿deberías preocuparte?
En los últimos días quizás hayas visto un estudio que muestra que algunos smartphones Android salen de fábrica ya infectados con malware. Inicialmente, esto no tenía que ver con los fabricantes ni las tiendas que revenden los dispositivos, pero sigue siendo un riesgo para los usuarios.
Resultados del estudio de Check Point
La empresa de seguridad digital Check Point publicó los resultados de un estudio en el que 38 dispositivos, de dos clientes diferentes, fueron hallados infectados con malware. En ambos casos, el malware se instaló en el dispositivo en algún punto desconocido de la cadena de suministro. Es decir, algún empleado malintencionado instaló software malicioso en esos smartphones entre su fabricación en fábrica y su puesta a la venta.
Siguiendo esta lógica, el malware no formaba parte de la ROM oficial del fabricante. En seis casos, el virus se instaló con privilegios de administrador (acceso ROOT). Como resultado, el propietario no podría eliminar el virus con un simple restablecimiento de fábrica. Tendría que flashear la ROM oficial del dispositivo, es decir, reinstalar el software oficial del fabricante.
¿Quién es el responsable?
Según el equipo de investigación, las amenazas se encontraron en smartphones producidos por dos grandes empresas que, lamentablemente, no fueron identificadas en el estudio de Check Point. El artículo dice que una era una "gran empresa de telecomunicaciones" y la otra una "empresa tecnológica multinacional".
La mayoría del malware era adware (ej. malware Loki) y robainformación. Ransomware, que cifra todos los archivos del dispositivo y exige un rescate por su descifrado, se descubrió en un caso. Este es claramente el peor, ya que podría usarse para extorsionar a usuarios específicos.
Diferencia entre adware y ransomware
| Adware | Ransomware |
|---|---|
| AD = "publicidad" + ware = "software". Cualquier programa que se ejecuta automáticamente y muestra gran cantidad de anuncios sin permiso del usuario. | Tipo de malware que restringe el acceso al sistema infectado y exige un rescate para restablecerlo. |
¿Por qué Android es objetivo habitual?
Al ser la plataforma móvil más usada del mundo, Android es un blanco obvio para el cibercrimen. Para que te hagas una idea, según StatCounter (web que monitoriza tráfico global para estadísticas de uso de navegadores y SO), Google está a punto de superar a Windows en porcentaje de dispositivos conectados. Su informe más reciente mostraba 37,4% de dispositivos online con Android frente a 38,6% con Windows.
Además, el número de dispositivos con el SO de Google es enorme y mucho mayor que los de iOS de Apple.
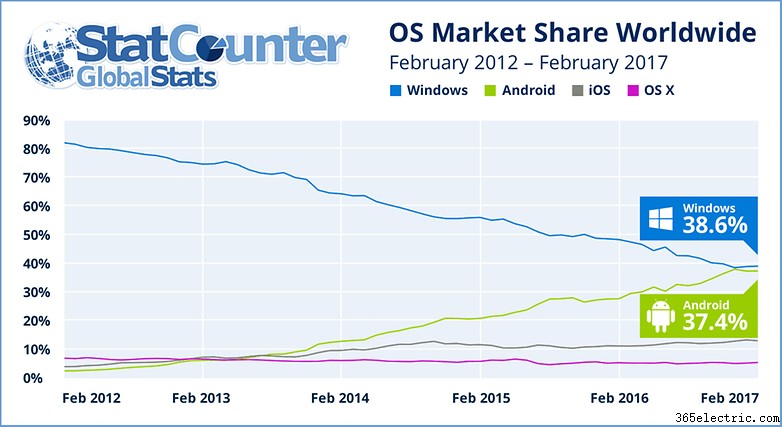
Además, la estructura de análisis de apps alojadas en Google Play Store la ha abierto a desarrolladores poco escrupulosos, ya que su proceso de selección automatizado permite que apps maliciosas suban a la tienda.
El hecho de que versiones antiguas de Android sigan en uso aumenta la vulnerabilidad del sistema. Google ofrece actualizaciones mensuales con parches de seguridad, pero solo para dispositivos con Android 4.4 en adelante:
"Cuando se corrige una vulnerabilidad de seguridad moderada o grave en AOSP, notificamos a los socios de Android los detalles y proporcionamos parches para un mínimo de las tres versiones más recientes. El equipo de seguridad de Android proporciona actualmente parches para Android 4.4 (KitKat), 5.0 (Lollipop), 5.1 (Lollipop MR1) y 6.0 (Marshmallow). Esta lista cambia con cada nueva versión de Android", Google.
No me malinterpretes, Android sigue siendo un SO muy seguro. Al ser open source, muchos desarrolladores hacen mantenimiento continuo. Pero su popularidad y su absurda fragmentación lo hacen vulnerable a ataques.
Lista de dispositivos infectados y afectados
A pesar de no tener los nombres de las dos grandes empresas citadas en el informe, podemos referirnos a la lista de dispositivos infectados que han salido al mercado.
Es muy importante notar que, aparte de los dispositivos siguientes, esto no significa necesariamente que todos los dispositivos de las marcas listadas salgan de fábrica con seguridad comprometida. Según Check Point, algunos modelos fueron manipulados tras salir de fábrica.
- Asus Zenfone 2
- Galaxy A5
- Galaxy S7
- Galaxy S4
- Galaxy Note Edge
- Galaxy Note 2
- Galaxy Note 3
- Galaxy Note 4
- Galaxy Note 5
- Galaxy Note 8
- Galaxy Tab S2
- Galaxy Tab 2
- Lenovo S90
- Lenovo A850
- LG G4
- Oppo N3
- Oppo R7 plus
- Vivo X6 plus
- Xiaomi Mi 4i
- Xiaomi Redmi
- ZTE x500 / ZTE x500vivo
Lo extraño es que, tres días tras publicarse el estudio, los dispositivos Google Nexus fueron eliminados de la lista sin explicación. ¿Error en el análisis inicial? ¿Los quitó Google a petición? A pesar de mis esfuerzos, no pude confirmar nada con el equipo de I+D de Check Point.
El espionaje: problema de la sociedad actual
Los hallazgos de este estudio plantean dudas sobre la seguridad de dispositivos móviles, pero el espionaje y el uso de tecnología para robar datos con fines de extorsión son preocupaciones clave más allá del mercado de smartphones.
Recientemente, Wikileaks publicó su "mayor filtración de documentos secretos de la CIA". Según el grupo, los 8.761 documentos de "Vault 7" contienen "varios cientos de millones de líneas de código" y demuestran cómo la agencia puede espiar cualquier smartphone con Android, iOS o Windows.
En otras palabras, agentes de la CIA introducen virus que, por ejemplo, dan acceso al micrófono de un smartphone incluso cuando no está conectado. Esto permite a hackers de la agencia acceder a millones de conversaciones en todo el mundo.
Al final, teniendo los conocimientos y acceso necesarios, es posible interceptar la distribución de un dispositivo y manipular el sistema para que una agencia gubernamental o banda criminal tenga control total. Esto ya pasó cuando el fabricante chino Xiaomi fue acusado de enviar datos de usuarios desde sus smartphones a China.
En aquel momento, el Redmi Note intentaba conectarse continuamente a una IP en Pekín, incluso con el servicio en la nube desactivado. Peor aún, el problema persistió incluso tras instalar la última versión oficial de Android. Xiaomi negó cualquier implicación.
Tiempo después, investigadores de G Data, empresa alemana de ciberseguridad, descubrieron que el smartphone chino Generic Star N9500 contenía el mismo fallo. El malware UUpay.D venía preinstalado, robando datos y enviándolos a una IP china.
Como con el Xiaomi, el malware no se podía quitar con restablecimiento de fábrica. Esta brecha en el N9500 permitiría a cualquiera escuchar llamadas, acceder a emails y SMS, y controlar remotamente micrófono y cámara. Cualquier parecido con Vault 7 de Wikileaks no es mera coincidencia.
Cómo saber si tu móvil está infectado
La primera reacción al oír esto es preguntarse: ¿está infectado mi dispositivo? Ten en cuenta que, aunque tu dispositivo esté en la lista, no significa necesariamente que su seguridad esté comprometida.
Contacté con Oren Koriat, del equipo de I+D de Check Point, pero no pude obtener más detalles del estudio antes de publicar este artículo. No obstante, Check Point ofrece en su web algunos consejos para usuarios:
- Evita comprar smartphones en tiendas que no conoces o no son de confianza entre usuarios.
- Antes de comprar, pide examinar el dispositivo. Enciéndelo, navega por web, conéctate a WiFi, etc. Si ves anuncios que desbloquean la pantalla o aparecen aleatoriamente, no lo compres.
- Evita descargar apps de tiendas no oficiales y no fiables.
- Mantén tu software actualizado y con los parches de seguridad correspondientes.
¿Cuál es la acción más efectiva en este caso?
Si compraste un dispositivo infectado, quizás no te hayas dado cuenta. Nikos Chrysaidos, jefe de Inteligencia de Amenazas Móviles y Seguridad en Avast, recomienda instalar una app antivirus para determinar si tu smartphone contiene malware preinstalado:
"El antivirus es la principal y, en algunos casos, la única forma de saber si tu smartphone está infectado. En muchos casos como este, el malware está oculto y se ejecuta en segundo plano, así que el propietario no verá el icono del malware en la lista de apps en ejecución. Esto se hace para que el malware pueda recopilar información personal y permanecer en el dispositivo el mayor tiempo posible sin ser detectado."
¿Pueden los smartphones salir de fábrica infectados?
Hasta que se demuestre lo contrario: no, los smartphones no pueden salir de fábrica infectados. Como ha destacado Check Point, existe la posibilidad de que en algún punto entre producción y venta, un tercero instale malware en un dispositivo.
¿Debes preocuparte? Quizá. Si compraste tu dispositivo en una fuente poco fiable, sí.
¿Hay forma de comprobar si tu dispositivo está infectado? Sí. Si te preocupa o sospechas sobre la legitimidad del software de tu smartphone, instala un antivirus.
¿Necesitas tener antivirus instalado para estar seguro? No necesariamente. Si no usas fuentes no fiables para descargar apps, no haces clic en pop-ups que prometen descuentos enormes o cadenas en apps de mensajería, estarás seguro con Android.
¿Te preocupan los hallazgos del estudio de Check Point? ¿Instalarás un antivirus próximamente? Cuéntanoslo en los comentarios.
- ·¿Se puede usar FaceTime en Android? Alternativas para videollamadas multiplataforma
- ·Cómo usar Bluetooth en un Motorola Android
- ·Qué es PAN en Android
- ·Los mejores dispositivos PDA
- ·Protege tu teléfono contra malware
- ·¿Se puede actualizar Android? Métodos y consideraciones
- ·¿Se puede sincronizar un Android con Mac?
- ·¿Se puede poner un rastreador en un teléfono móvil?
- Cómo hacer que tu Android sea detectado por ADB (adb devices)
- Qué es Windows RT y si deberías comprarlo
- ¿Debería instalar un supresor de sobretensión en la antena de TV?
- Consejos para Nexus 9: las 9 primeras cosas que debes hacer
- Permisos de Android M y lo que significan para ti
- Consejos y trucos de Android Marshmallow: más de una docena para probar